 Zespół ModCodePlus
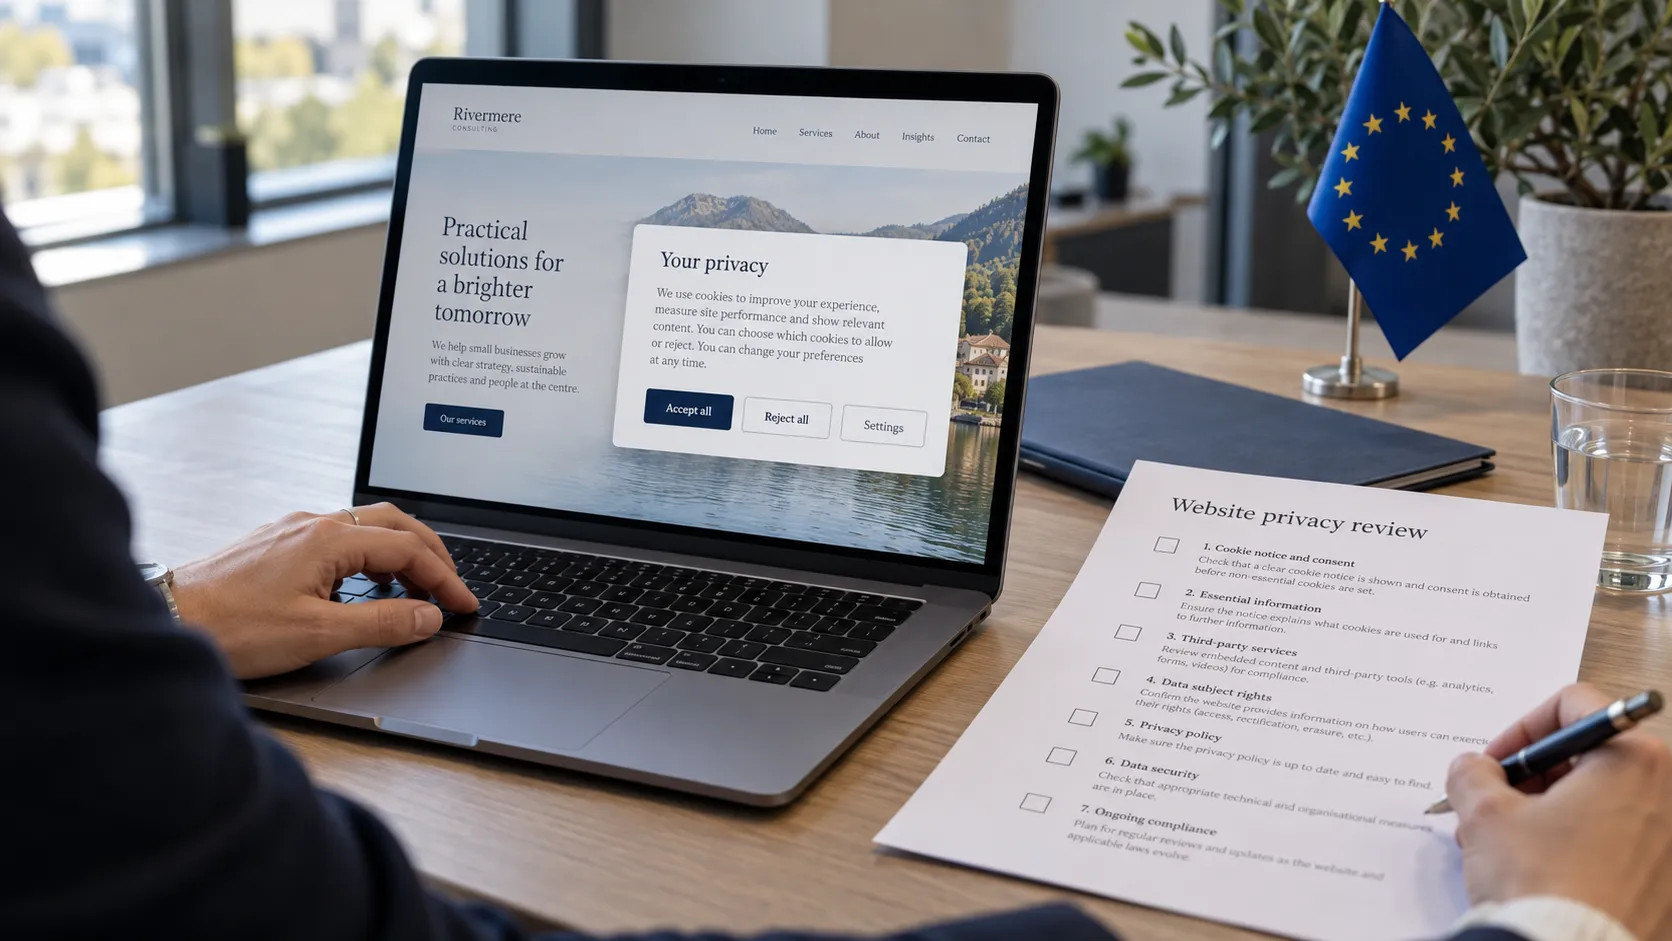
Strona internetowa jest często pierwszym miejscem, w którym firma przetwarza dane osobowe, i pierwszym miejscem, w którym organy nadzorcze, konkurencja i kancelarie szukają błędów. Dobra wiadomość: większość problemów z RODO na stronach firmowych ma te same nieliczne źródła i łatwo je naprawić, gdy wiadomo, gdzie szukać.
Ta lista kontrolna obejmuje siedem punktów, które sprawdzamy na każdej stronie, którą tworzymy lub przejmujemy. Jest przeznaczona dla małych i średnich firm obsługujących klientów w UE, niezależnie od tego, czy mają siedzibę w Polsce, w Niemczech, czy poza Unią.
Ten artykuł jest praktycznym przeglądem, a nie poradą prawną. W swojej konkretnej sytuacji skonsultuj się ze specjalistą ds. ochrony danych.
1. Polityka prywatności zgodna z rzeczywistością
Wiele polityk prywatności jest kopiowanych z gotowych wzorów. Opisują narzędzia, których strona nie używa, a pomijają te, których używa. Zgodnie z art. 13 i 14 RODO polityka musi zawierać co najmniej:
- kto jest administratorem i jak się z nim skontaktować,
- jakie dane przetwarzasz i w jakich celach,
- podstawę prawną każdego celu (art. 6 RODO),
- kto otrzymuje dane, np. dostawcy hostingu, poczty e-mail, płatności lub analityki,
- czy dane są przekazywane poza UE i na jakiej podstawie,
- jak długo przechowujesz dane,
- jakie prawa przysługują odwiedzającym, w tym prawo do wniesienia skargi do organu nadzorczego.
Sprawdź: otwórz stronę w narzędziach deweloperskich przeglądarki, spisz każdą ładowaną usługę i porównaj tę listę z polityką prywatności.
2. Pliki cookie: najpierw zgoda, potem śledzenie
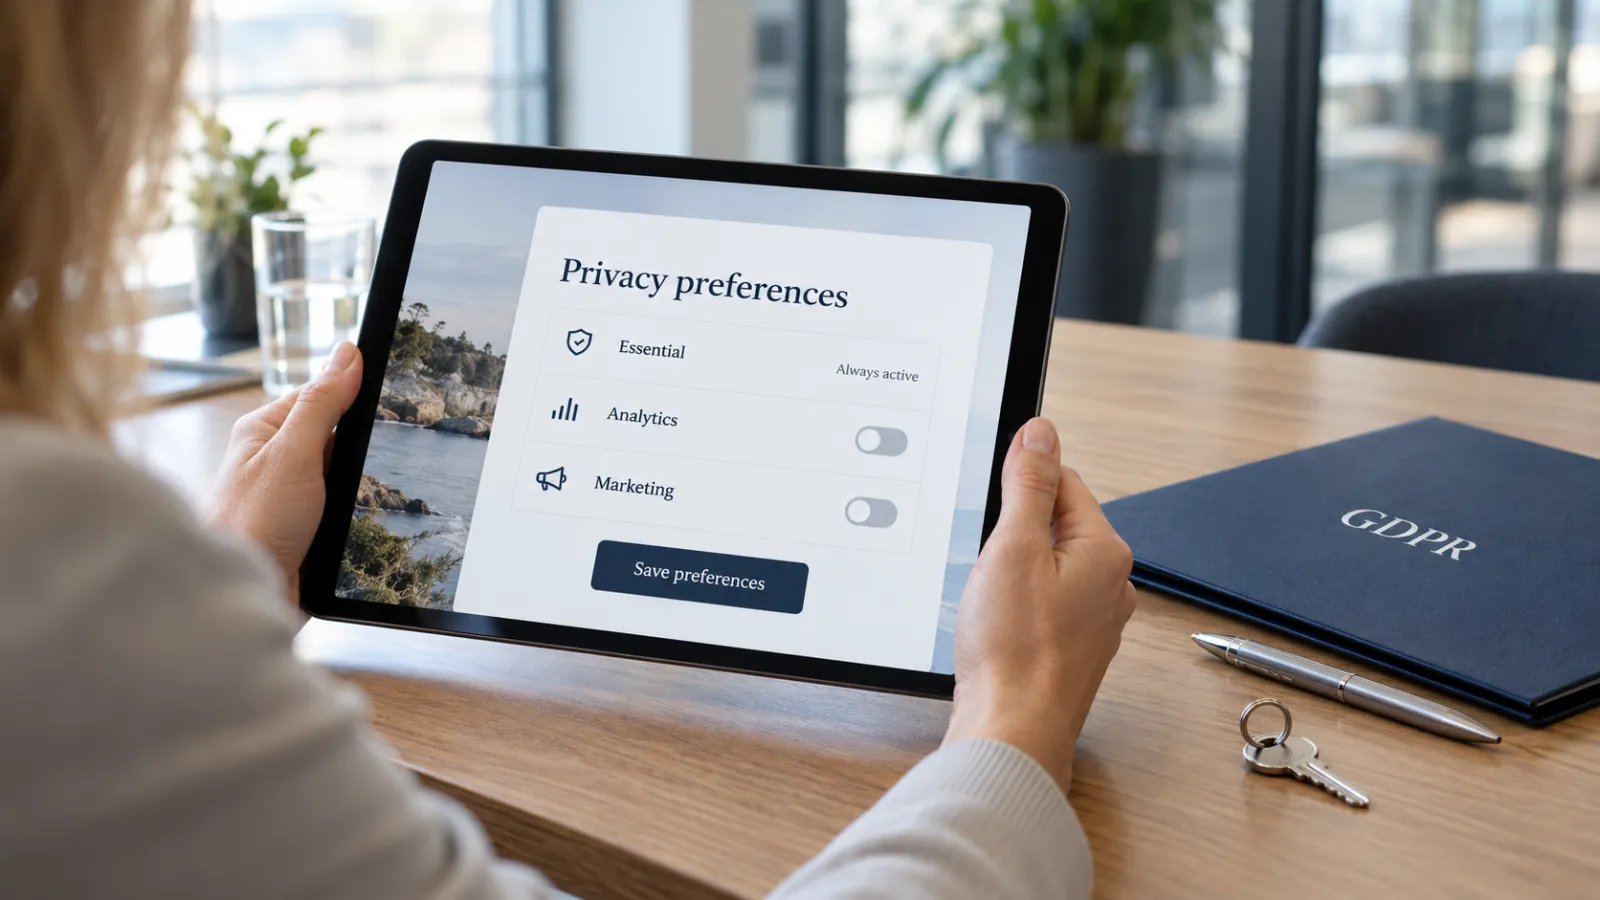
Niezbędne pliki cookie, np. cookie sesyjne, dzięki któremu działa formularz kontaktowy, nie wymagają zgody. Cookies analityczne, reklamowe i większość cookies mediów społecznościowych wymagają jej i nie mogą być zapisywane, zanim odwiedzający się zgodzi. Od wyroku Trybunału Sprawiedliwości UE w sprawie Planet49 (2019) wstępnie zaznaczone pola nie są uznawane za zgodę.
Zgodny z prawem baner cookies:
- ładuje skrypty nieniezbędne dopiero po wyrażeniu zgody,
- sprawia, że "Odrzuć" jest tak samo łatwe jak "Akceptuj",
- pozwala odwiedzającym później zmienić decyzję.
Jeśli Twoja strona w ogóle nie używa cookies wymagających zgody, baner zgody nie jest potrzebny. Wystarczy krótka informacja, która to wyjaśnia.
3. Treści stron trzecich ładowane w tle
To najczęstszy ukryty problem. Google Fonts, osadzone Mapy Google, filmy z YouTube i wtyczki mediów społecznościowych wysyłają adres IP odwiedzającego do podmiotów trzecich zaraz po załadowaniu strony. W 2022 roku sąd krajowy w Monachium przyznał odwiedzającemu odszkodowanie, ponieważ strona ładowała Google Fonts z serwerów Google bez jego zgody.
Rozwiązanie: przechowuj czcionki i ikony na własnym serwerze, a mapy i filmy ładuj dopiero po kliknięciu albo zastąp je zwykłym linkiem.
Tak samo działają narzędzia analityczne: dopóki nikt nie wyraził zgody, w ogóle nie powinny się ładować.
4. Formularze kontaktowe: zbieraj tylko to, co potrzebne
Proś tylko o dane potrzebne do odpowiedzi, zwykle imię i nazwisko, adres e-mail i treść wiadomości. Wyraźnie oznacz pola opcjonalne i umieść obok formularza link do polityki prywatności. Przesyłaj formularz wyłącznie przez HTTPS, ustal, jak długo przechowujesz zapytania, a potem rzeczywiście usuwaj stare.
5. Hosting i usługodawcy
Z każdym dostawcą, który przetwarza dane osobowe w Twoim imieniu, np. hostingu, poczty e-mail, newslettera czy CRM, potrzebujesz umowy powierzenia przetwarzania danych (art. 28 RODO). Jeśli serwery znajdują się poza Europejskim Obszarem Gospodarczym, przekazanie danych również wymaga podstawy prawnej, np. decyzji stwierdzającej odpowiedni stopień ochrony albo standardowych klauzul umownych. Najprostszym rozwiązaniem jest często dostawca z serwerami w UE.
6. Dane firmy i strony prawne
Odwiedzający muszą widzieć, kto prowadzi stronę. Dokładne wymogi zależą od kraju. W Niemczech jest to Impressum. W Polsce spółka z o.o. musi podać na stronie m.in. sąd rejestrowy i wysokość kapitału zakładowego (art. 206 KSH). Linkuj politykę prywatności, regulamin i dane firmy z każdej podstrony, zwykle w stopce.
7. Bezpieczeństwo to część zgodności z RODO
RODO wymaga również "odpowiednich środków technicznych i organizacyjnych" (art. 32 RODO). Dla strony internetowej oznacza to HTTPS wszędzie, regularne aktualizacje CMS, frameworka i wtyczek, bezpieczny dostęp do panelu administracyjnego oraz sprawdzone kopie zapasowe. Nieaktualna wtyczka to nie tylko ryzyko bezpieczeństwa: spowodowane przez nią naruszenie ochrony danych może wymagać zgłoszenia do Prezesa UODO w ciągu 72 godzin.
Podsumowanie
Strona zgodna z RODO to mniej kwestia długich tekstów prawnych, a bardziej decyzji technicznych: co się ładuje, dokąd trafiają dane i jak długo są przechowywane. Sprawdzaj te siedem punktów raz w roku i za każdym razem, gdy dodajesz nowe narzędzie, a unikniesz większości problemów.
W ModCodePlus od początku tworzymy strony zgodnie z tymi zasadami: czcionki na własnym serwerze, brak śledzenia bez zgody i teksty prawne, które opisują, co strona naprawdę robi. Skontaktuj się z nami, jeśli chcesz, abyśmy sprawdzili Twoją stronę.