 ModCodePlus-Team
Die Firmenwebsite ist oft der erste Ort, an dem ein Unternehmen personenbezogene Daten verarbeitet, und der erste Ort, an dem Aufsichtsbehörden, Wettbewerber und Abmahnkanzleien nach Fehlern suchen. Die gute Nachricht: Die meisten DSGVO-Probleme auf Firmenwebsites haben dieselben wenigen Ursachen und lassen sich leicht beheben, wenn man weiß, wo man suchen muss.
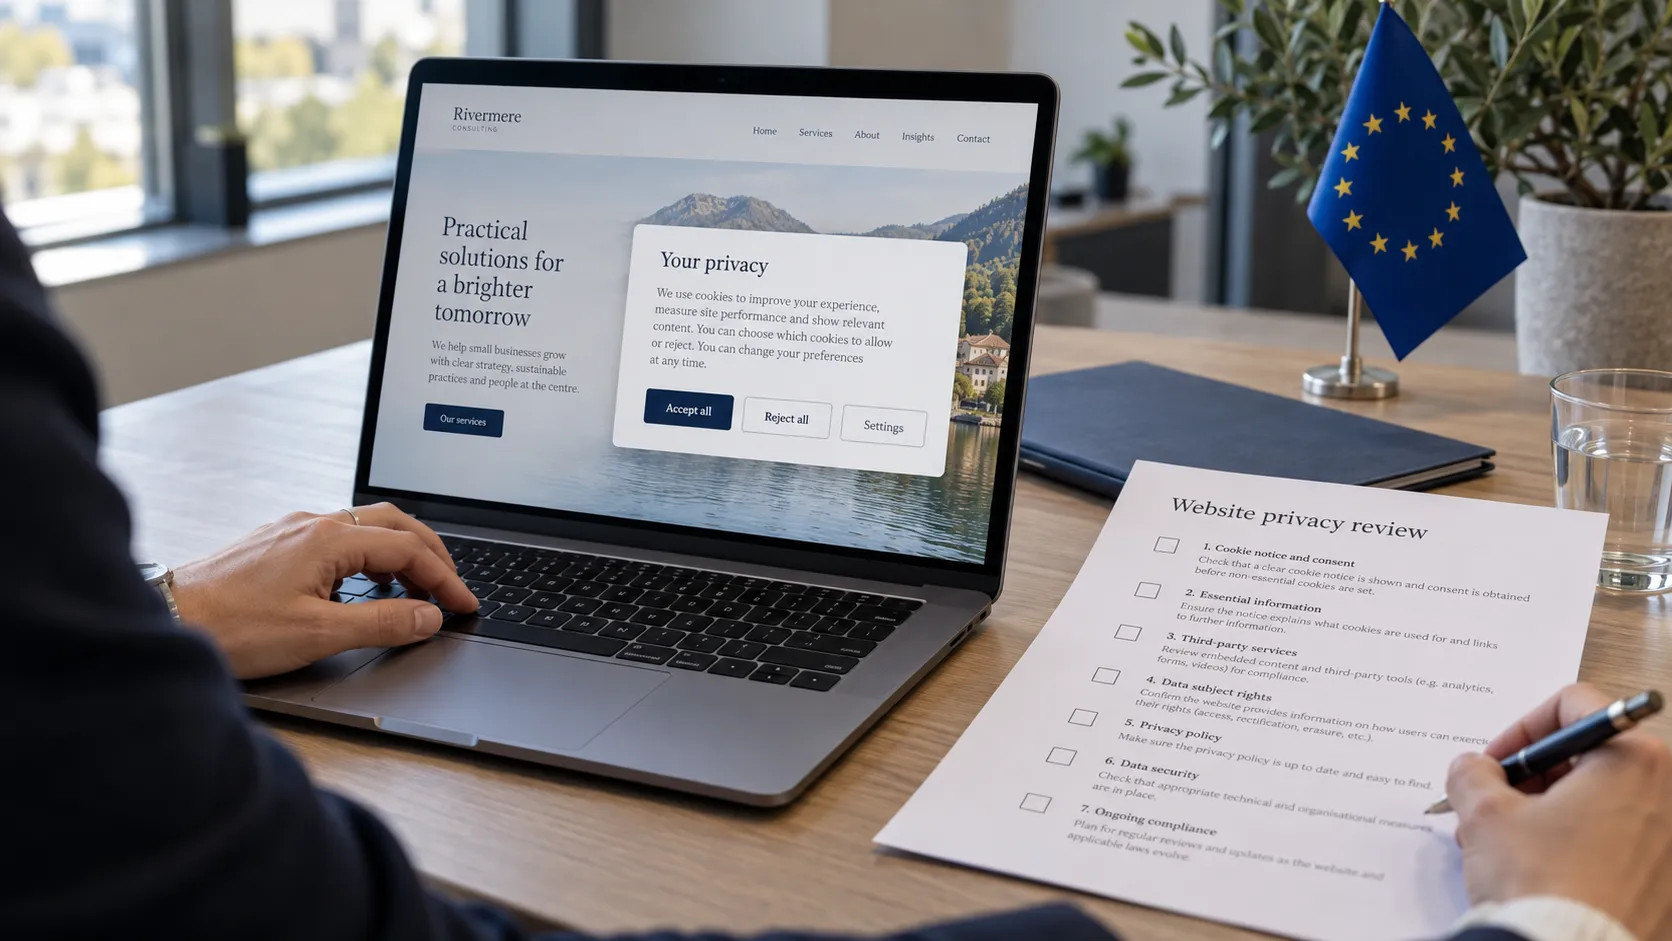
Diese Checkliste umfasst die sieben Punkte, die wir bei jeder Website prüfen, die wir entwickeln oder übernehmen. Sie richtet sich an kleine und mittlere Unternehmen mit Kunden in der EU, egal ob sie in Deutschland, Polen oder außerhalb der EU sitzen.
Dieser Artikel ist ein praktischer Überblick und keine Rechtsberatung. Lassen Sie sich für Ihren konkreten Fall von einer Fachperson für Datenschutz beraten.
1. Eine Datenschutzerklärung, die der Realität entspricht
Viele Datenschutzerklärungen sind aus Vorlagen kopiert. Sie beschreiben Tools, die die Website gar nicht nutzt, und lassen die tatsächlich genutzten weg. Nach Art. 13 und 14 DSGVO muss Ihre Erklärung mindestens angeben:
- wer der Verantwortliche ist und wie man ihn erreicht,
- welche Daten Sie zu welchen Zwecken verarbeiten,
- die Rechtsgrundlage für jeden Zweck (Art. 6 DSGVO),
- wer die Daten erhält, etwa Hosting-, E-Mail-, Zahlungs- oder Analyseanbieter,
- ob Daten die EU verlassen und auf welcher Grundlage,
- wie lange Sie die Daten speichern,
- welche Rechte Besucher haben, einschließlich des Beschwerderechts bei einer Aufsichtsbehörde.
Prüfung: Öffnen Sie Ihre Website mit den Entwicklertools des Browsers, notieren Sie jeden geladenen Dienst und vergleichen Sie diese Liste mit Ihrer Datenschutzerklärung.
2. Cookies: erst Einwilligung, dann Tracking
Technisch notwendige Cookies, etwa ein Session-Cookie, das ein Kontaktformular funktionsfähig hält, brauchen keine Einwilligung. Analyse-, Werbe- und die meisten Social-Media-Cookies schon, und sie dürfen erst gesetzt werden, wenn der Besucher zugestimmt hat. Seit dem Planet49-Urteil des Europäischen Gerichtshofs (2019) gelten vorausgefüllte Kästchen nicht als Einwilligung.
Ein rechtskonformer Cookie-Banner:
- lädt nicht notwendige Skripte erst nach der Einwilligung,
- macht "Ablehnen" so einfach wie "Akzeptieren",
- erlaubt es Besuchern, ihre Entscheidung später zu ändern.
Nutzt Ihre Website überhaupt keine einwilligungspflichtigen Cookies, brauchen Sie keinen Einwilligungsbanner. Ein kurzer Hinweis, der das erklärt, genügt.
3. Inhalte Dritter, die im Hintergrund laden
Das ist das häufigste versteckte Problem. Google Fonts, eingebettete Google Maps, YouTube-Videos und Social-Media-Widgets senden die IP-Adresse des Besuchers an Dritte, sobald die Seite lädt. 2022 sprach das Landgericht München einem Besucher Schadensersatz zu, weil eine Website Google Fonts ohne Einwilligung von Googles Servern geladen hatte.
Lösung: Hosten Sie Schriftarten und Icons auf Ihrem eigenen Server und laden Sie Karten und Videos erst nach einem Klick, oder ersetzen Sie sie durch einen einfachen Link.
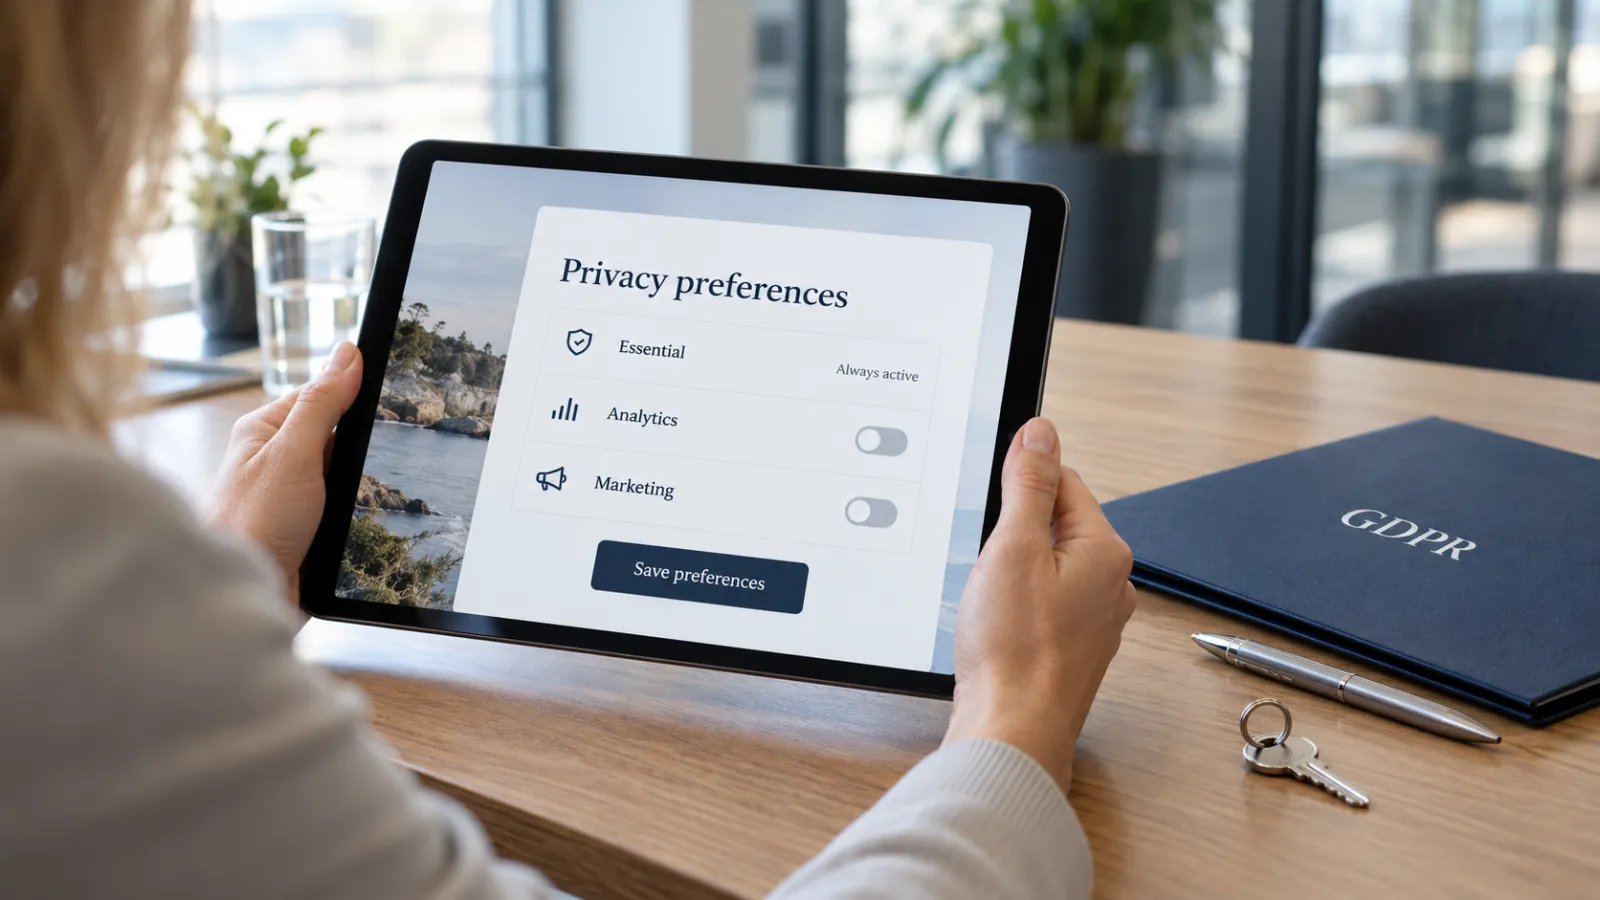
Für Analyse-Tools gilt dasselbe: Solange niemand eingewilligt hat, sollten sie gar nicht geladen werden.
4. Kontaktformulare: nur das Nötige erheben
Fragen Sie nur die Daten ab, die Sie für eine Antwort brauchen, meist Name, E-Mail-Adresse und Nachricht. Kennzeichnen Sie optionale Felder deutlich und verlinken Sie neben dem Formular Ihre Datenschutzerklärung. Übertragen Sie das Formular nur per HTTPS, legen Sie fest, wie lange Anfragen gespeichert werden, und löschen Sie alte Anfragen dann auch wirklich.
5. Hosting und Dienstleister
Mit jedem Anbieter, der in Ihrem Auftrag personenbezogene Daten verarbeitet, etwa für Hosting, E-Mail, Newsletter oder CRM, brauchen Sie einen Auftragsverarbeitungsvertrag (Art. 28 DSGVO). Stehen die Server außerhalb des Europäischen Wirtschaftsraums, braucht auch die Übermittlung eine Rechtsgrundlage, etwa einen Angemessenheitsbeschluss oder Standardvertragsklauseln. Am einfachsten ist oft ein Anbieter mit Servern in der EU.
6. Unternehmensangaben und Rechtstexte
Besucher müssen erkennen können, wer die Website betreibt. Die genauen Pflichten hängen vom Land ab. In Deutschland ist das Impressum Pflicht. In Polen muss eine GmbH (sp. z o.o.) zusätzlich ihr Registergericht und ihr Stammkapital angeben. Verlinken Sie Datenschutzerklärung, Nutzungsbedingungen und Unternehmensangaben auf jeder Seite, meist im Footer.
7. Sicherheit gehört zum Datenschutz
Die DSGVO verlangt auch "geeignete technische und organisatorische Maßnahmen" (Art. 32 DSGVO). Für eine Website bedeutet das: HTTPS überall, regelmäßige Updates von CMS, Framework und Plugins, ein abgesicherter Admin-Zugang und getestete Backups. Ein veraltetes Plugin ist nicht nur ein Sicherheitsrisiko: Eine dadurch verursachte Datenpanne muss unter Umständen innerhalb von 72 Stunden der Aufsichtsbehörde gemeldet werden.
Fazit
Bei einer DSGVO-konformen Website geht es weniger um lange Rechtstexte als um technische Entscheidungen: was geladen wird, wohin Daten fließen und wie lange sie bleiben. Prüfen Sie diese sieben Punkte einmal im Jahr und jedes Mal, wenn Sie ein neues Tool einbinden. So vermeiden Sie die meisten Probleme.
Bei ModCodePlus entwickeln wir Websites von Anfang an nach diesen Grundsätzen: lokal gehostete Schriftarten, kein Tracking ohne Einwilligung und Rechtstexte, die beschreiben, was die Website wirklich tut. Kontaktieren Sie uns, wenn wir Ihre Website prüfen sollen.