 ModCodePlus Ekibi
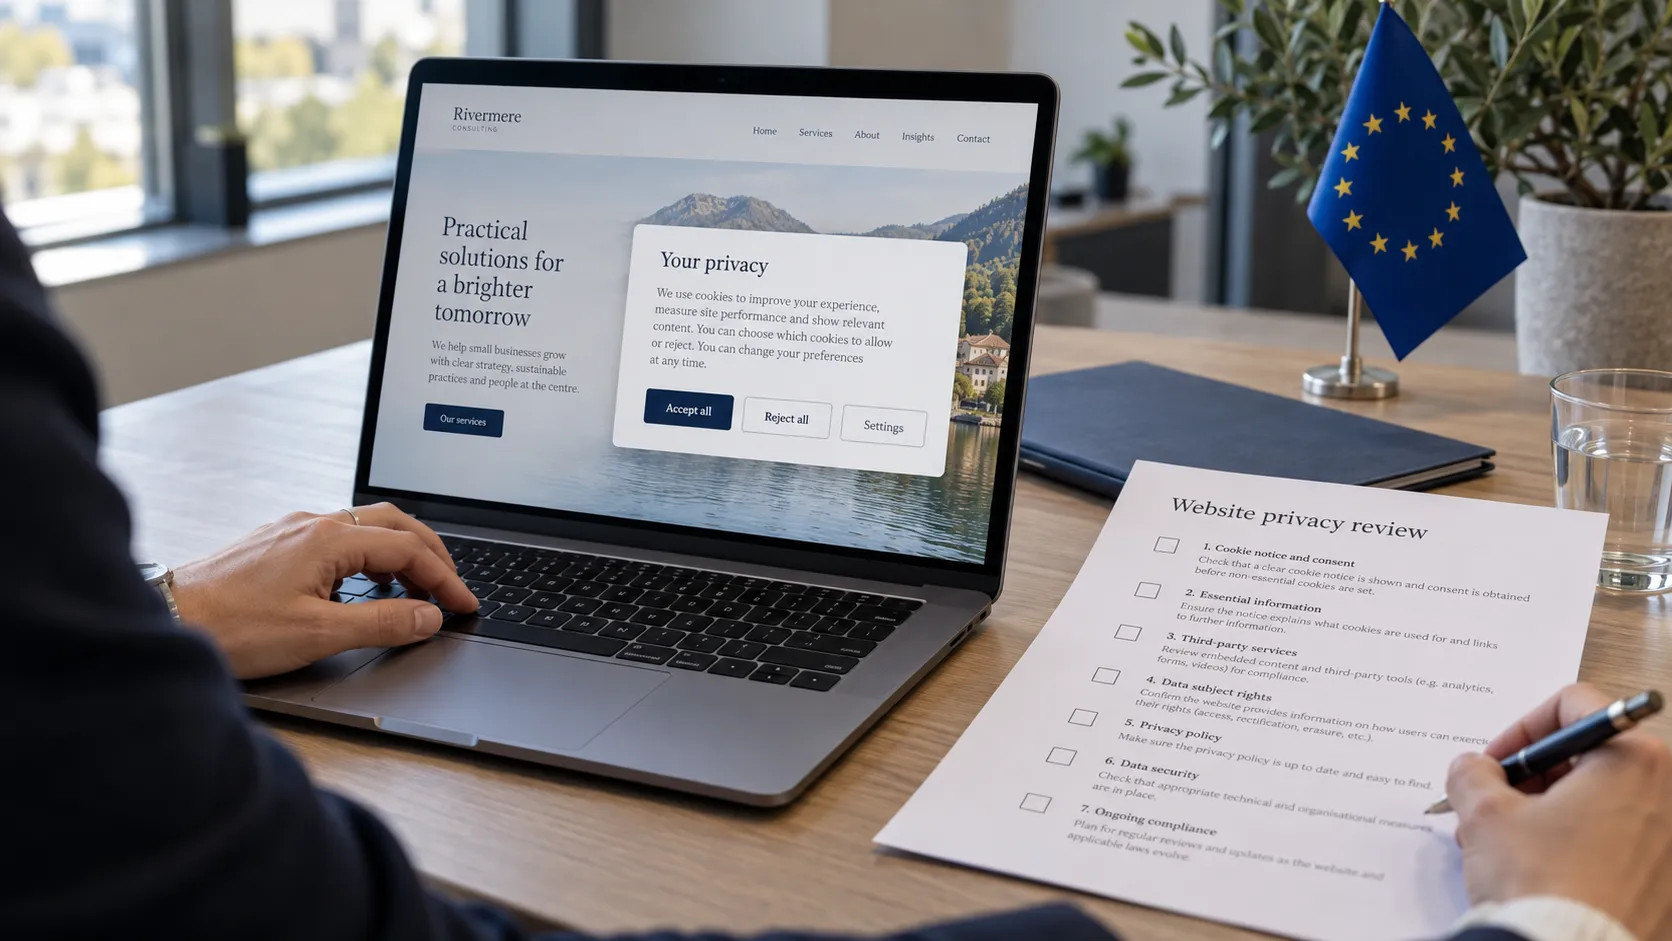
Bir şirketin web sitesi, kişisel verilerin işlendiği ilk yer olur çoğu zaman. Denetim kurumlarının, rakiplerin ve hukuk bürolarının hata aradığı ilk yer de orasıdır. İyi haber şu: Şirket sitelerindeki GDPR sorunlarının çoğu aynı birkaç kaynaktan çıkar ve nereye bakacağınızı bildiğinizde kolayca düzeltilir.
Bu kontrol listesi, geliştirdiğimiz ya da devraldığımız her web sitesinde incelediğimiz yedi maddeyi kapsıyor. AB’deki müşterilere hizmet veren küçük ve orta ölçekli işletmeler için yazıldı. Şirketiniz Polonya’da, Almanya’da ya da Türkiye gibi AB dışında olsa da, AB’deki ziyaretçilere hitap ediyorsanız GDPR sizin için de geçerlidir. Türkiye’deki KVKK da benzer ilkelere dayanır.
Bu yazı pratik bir rehberdir, hukuki tavsiye değildir. Kendi durumunuz için bir veri koruma uzmanına danışın.
1. Gerçeği yansıtan bir gizlilik politikası
Pek çok gizlilik politikası hazır şablonlardan kopyalanır. Sitenin kullanmadığı araçları anlatır, kullandıklarını ise atlar. GDPR’ın 13. ve 14. maddelerine göre politikanızda en az şunlar yer almalı:
- veri sorumlusunun kim olduğu ve ona nasıl ulaşılacağı,
- hangi verileri hangi amaçlarla işlediğiniz,
- her amacın hukuki dayanağı (GDPR md. 6),
- verilerin kimlere aktarıldığı; örneğin hosting, e-posta, ödeme veya analiz sağlayıcıları,
- verilerin AB dışına çıkıp çıkmadığı ve hangi dayanakla çıktığı,
- verileri ne kadar süre sakladığınız,
- ziyaretçilerin hakları; denetim kurumuna şikâyet hakkı dahil.
Kontrol: Sitenizi tarayıcının geliştirici araçlarıyla açın, yüklenen her hizmeti listeleyin ve bu listeyi gizlilik politikanızla karşılaştırın.
2. Çerezler: önce onay, sonra takip
Kesinlikle gerekli çerezler, örneğin iletişim formunun çalışmasını sağlayan bir oturum çerezi, onay gerektirmez. Analiz, reklam ve çoğu sosyal medya çerezi ise onay gerektirir ve ziyaretçi kabul etmeden yerleştirilmemelidir. Avrupa Birliği Adalet Divanı’nın Planet49 kararından (2019) bu yana önceden işaretlenmiş kutular onay sayılmaz.
Uyumlu bir çerez bildirimi:
- zorunlu olmayan scriptleri yalnızca onaydan sonra yükler,
- "Reddet" seçeneğini "Kabul et" kadar kolay sunar,
- ziyaretçinin kararını sonradan değiştirmesine izin verir.
Siteniz hiç zorunlu olmayan çerez kullanmıyorsa onay bildirimine gerek yoktur. Bunu açıklayan kısa bir bilgilendirme yeterlidir.
3. Arka planda yüklenen üçüncü taraf içerikler
En sık görülen gizli sorun budur. Google Fonts, gömülü Google Haritalar, YouTube videoları ve sosyal medya eklentileri, sayfa açılır açılmaz ziyaretçinin IP adresini üçüncü taraflara gönderir. 2022’de Münih Bölge Mahkemesi, Google Fonts’u ziyaretçinin onayı olmadan Google sunucularından yükleyen bir site nedeniyle ziyaretçiye tazminat ödenmesine hükmetti.
Çözüm: Yazı tiplerini ve ikonları kendi sunucunuzda barındırın; haritaları ve videoları yalnızca tıklandıktan sonra yükleyin ya da yerlerine basit bir link koyun.
Analiz araçları da aynı şekilde çalışır: Kimse onay vermediği sürece hiç yüklenmemelidirler.
4. İletişim formları: sadece gerekeni toplayın
Yalnızca cevap vermek için ihtiyaç duyduğunuz verileri isteyin; genellikle ad, e-posta adresi ve mesaj yeterlidir. İsteğe bağlı alanları açıkça belirtin ve formun yanına gizlilik politikanızın linkini koyun. Formu yalnızca HTTPS üzerinden gönderin, talepleri ne kadar saklayacağınıza karar verin ve eski talepleri gerçekten silin.
5. Hosting ve hizmet sağlayıcılar
Sizin adınıza kişisel veri işleyen her sağlayıcıyla, yani hosting, e-posta, bülten ya da CRM sağlayıcılarıyla, bir veri işleme sözleşmesi (GDPR md. 28) yapılmalıdır. Sunucular Avrupa Ekonomik Alanı dışındaysa aktarımın da hukuki bir dayanağı olmalıdır; örneğin bir yeterlilik kararı ya da standart sözleşme maddeleri. Çoğu zaman en basit çözüm, sunucuları AB’de olan bir sağlayıcı seçmektir.
6. Şirket bilgileri ve yasal sayfalar
Ziyaretçiler sitenin kim tarafından işletildiğini görebilmelidir. Kesin kurallar ülkeye göre değişir. Almanya’da bu, Impressum sayfasıdır. Polonya’da bir limited şirket (sp. z o.o.) sicil mahkemesini ve sermayesini de göstermek zorundadır. Gizlilik politikasına, kullanım koşullarına ve şirket bilgilerine her sayfadan, genellikle footer’dan link verin.
7. Güvenlik de uyumun bir parçası
GDPR "uygun teknik ve idari tedbirler" de ister (GDPR md. 32). Bir web sitesi için bu; her yerde HTTPS, CMS’in, framework’ün ve eklentilerin düzenli güncellenmesi, güvenli yönetici erişimi ve test edilmiş yedekler demektir. Güncellenmemiş bir eklenti yalnızca güvenlik riski değildir: Ona bağlı bir veri ihlalinin 72 saat içinde denetim kurumuna bildirilmesi gerekebilir.
Özet
GDPR uyumlu bir web sitesi, uzun hukuki metinlerden çok teknik kararlarla ilgilidir: neyin yüklendiği, verinin nereye gittiği ve ne kadar kaldığı. Bu yedi maddeyi yılda bir kez ve her yeni araç eklediğinizde kontrol ederseniz sorunların çoğundan kaçınırsınız.
ModCodePlus olarak web sitelerini en baştan bu ilkelerle geliştiriyoruz: yazı tipleri kendi sunucumuzda, onaysız takip yok ve sitenin gerçekte ne yaptığını anlatan yasal sayfalar. Sitenizi incelememizi isterseniz bizimle iletişime geçin.